
Zwei-Faktor-Authentisierung
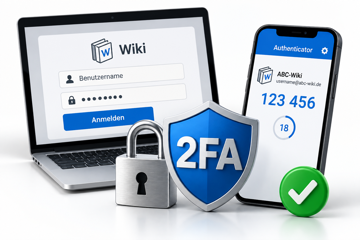
Zwei-Faktor-Authentisierung (2FA, englisch Two-Factor Authentication) ist ein Verfahren, bei dem für die Anmeldung zwei voneinander unabhängige Faktoren benötigt werden. Üblicherweise besteht die Anmeldung zunächst aus Benutzername und Passwort. Zusätzlich wird ein zweiter Faktor verlangt, beispielsweise ein zeitlich begrenzter Einmalcode aus einer Authenticator-App. Dadurch reicht ein gestohlenes oder bekannt gewordenes Passwort allein nicht mehr aus, um sich an einem geschützten Zugang anzumelden.
Mögliche Faktoren
Grundsätzlich werden verschiedene Arten von Faktoren unterschieden:
- Wissen – etwas, das nur der Benutzer kennt, z. B. ein Passwort oder eine PIN.
- Besitz – etwas, das der Benutzer besitzt, z. B. ein Smartphone, einen Sicherheitsschlüssel oder eine Authenticator-App.
- Biometrie – ein persönliches Merkmal, z. B. Fingerabdruck oder Gesichtserkennung.
Bei einer Zwei-Faktor-Authentisierung werden zwei unterschiedliche Faktoren miteinander kombiniert.
Authenticator-Apps
Häufig wird als zweiter Faktor ein zeitbasierter Einmalcode verwendet. Eine Authenticator-App erzeugt dabei in kurzen Zeitabständen einen neuen Zahlencode. Dieser Code wird zusätzlich zum normalen Passwort bei der Anmeldung eingegeben.
Der dafür häufig verwendete Standard heißt TOTP (Time-based One-Time Password).
Sicherheit
2FA erhöht die Sicherheit eines Benutzerkontos erheblich, ersetzt jedoch kein sicheres und einzigartiges Passwort. Insbesondere Wiederherstellungscodes oder andere Notfallzugänge sollten sicher aufbewahrt werden.
 Ergänzende Links
Autor: Holger - 27.09.2026
ABC-Wiki-Team » Kompendium » Begriffe » 2FA
 Kategorie(n): Fachbegriffe